从内网到公网,浅谈校园网BGP
程同学晚上睡前用校园网“学习”,页面转半天,视频缓冲一圈又一圈。同一时间,然后小偷小摸的用我那金子一样贵的沪日 IPLC 流量。问就是我那神秘小网络卡了,偶尔用了一会,一看审计一周不到就跑了10GB视频....
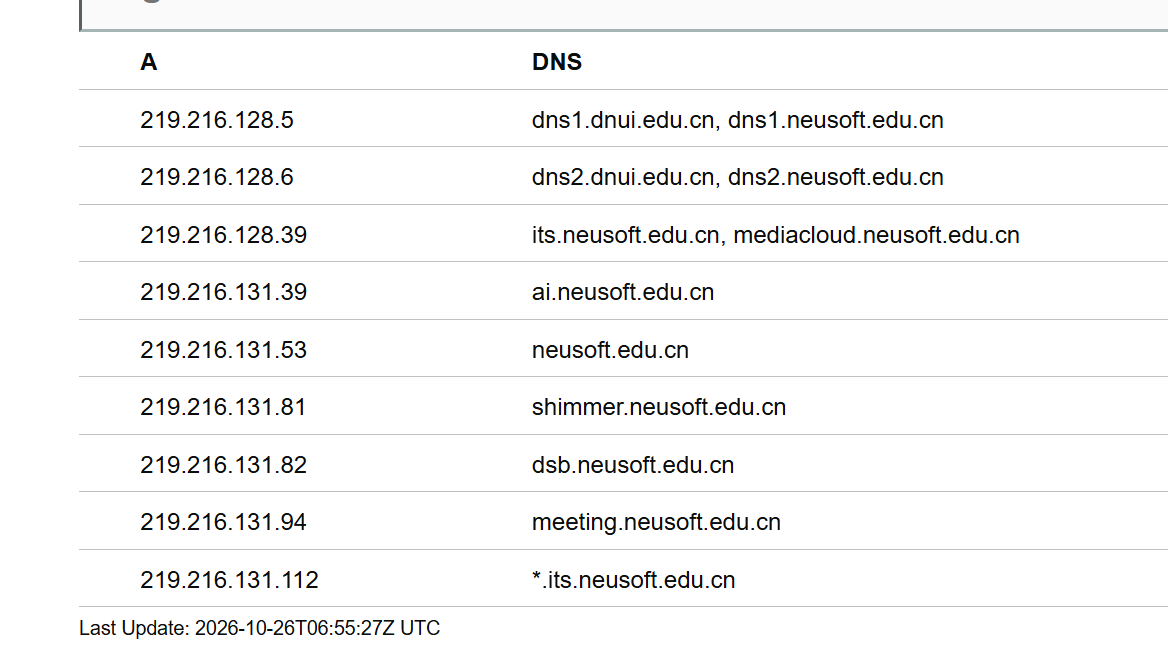
看着审计日志,源ip地址是教育网,于是我顺手看了看学校的公网侧。一个数据包是怎么从宿舍走到远端服务器的?服务器回包时,又是怎么找回校园网的?大家嘴里的“校园网出口”,为什么有时像一条路,有时又像一张互相绕行的高速网?
这篇文章用到的材料,是一份 219.216.128.0/19 的 Looking Glass(BIRD)路由输出,外加几个论坛里看到的跨网互联案例。从这些材料能看出教育网的地址在公网上怎么传播,但看不出东软校园网内部有哪些设备、带宽多大、策略怎么配。所以下面我尽量把两件事分开讲:数据包实际走了哪些路,以及 BGP 事先替它定好了什么。
先放一张全程路线图,后面每一节都对应其中一段:
一、先认识几个概念
1.1 “算路”和“查表”是两件事
路由器转发一个包时,不会每一跳都把整张 BGP 表翻一遍。它的工作分成两半。
控制平面负责算路。BGP、OSPF、IS-IS 这些协议在后台交换信息,算出每个目的地该往哪走,结果先放进 RIB(路由表),再把最优的那份写进 FIB(转发表)。
数据平面负责查表。包到了,芯片只看目的地址,在 FIB 里一查,就知道该从哪个接口发、交给谁。有点像导航软件:后台一直在根据路况重新规划,开车的人只管看下一个路口往哪拐。
这一点后面会反复用到:BGP 说某条路“更优”,意思是它按规则在候选里选中了这条。这不代表这条线此刻延迟最低、最空闲,或者物理距离最短。
1.2 校园网里都有谁
从宿舍到公网,一个典型的校园网大致是这样一条链:
终端 → 接入交换机 → 汇聚/核心 → 防火墙与 NAT → 边界路由器 → 上游网络
宿舍、办公区、实验室和无线网的终端,先接到接入交换机,再汇到汇聚和核心交换机。核心交换机负责在不同网段之间转发,校园内部一般靠 OSPF、IS-IS 或静态路由知道“哪个网段在哪”。往外走之前要过防火墙,这里做安全策略和 NAT(地址转换),私网地址能不能上公网,基本由它说了算。最外面是边界路由器,它和教育网、电信、联通这些外部网络建立 BGP 会话,交换路由。
学校如果有好几台边界路由器,它们之间还要互相同步从外面学到的路由,这叫 iBGP。设备一多,两两互联太麻烦,就会找一台 Route Reflector(路由反射器)当中转站,大家只跟它同步。
所以“校园网出口”指的是一整套东西,不是机房里某一个网口。内部路由负责把包送到边界,BGP 负责决定交给哪个外部网络,防火墙和 NAT 决定哪些连接能出去。
1.3 前缀、AS 和 BGP
公网路由打交道的基本单位是前缀(Prefix),比如 219.216.128.0/19,它代表一段连续的 IP 地址。
AS(自治系统)可以理解成“一家网络运营方”:电信是一个,联通是一个,教育网也是一个。每个 AS 有自己的编号,叫 ASN,比如教育网是 AS4538。
BGP 就是这些 AS 之间互相“报地址”的协议。一个 AS 告诉邻居:“这段地址在我这里,往我这发就能到。”邻居收到后,加上自己的编号,再转告它的邻居。每条消息里都带着一串经过的 AS 编号,叫 AS_PATH。每个 AS 收到多条去同一前缀的路,按自己的规则挑一条用,再决定要不要告诉别人。
海外那个网络最后看到的是 4809 4134 4538,从右往左读,就是这条路由一路传过来的顺序。
二、数据包出门:从宿舍到校园边界
假设程同学打开一个网站。我们只跟踪一个数据包,先不管全球路由表长什么样。
第一步:先问出目标 IP
浏览器拿到的是域名,要先通过 DNS 换成 IP。这个 IP 可能是网站自己的服务器,也可能是 CDN、云厂商的边缘节点或者反向代理。这时候终端只知道“要发到哪个 IP”,至于路上要经过哪些网络,它一概不知。
如果电脑上装了按域名分流的代理客户端,事情在这一步就已经分岔了:国内网站直连(DIRECT),某些网站被送进中转网络。这个决定发生在包离开电脑之前,跟 BGP 没关系。后面第七节会细说。
第二步:交给默认网关
终端先看目标 IP 是不是和自己在同一个网段。不是的话,就把包交给默认网关,也就是宿舍楼或无线网络的那台三层设备。
包上写的目的地址还是远端服务器,但下一站只是校园里的网关。之后交换机和核心设备按照 VLAN、VRF(可以理解成同一台设备上互相隔离的几张路由表)和内部路由,一站一站把它往出口送。
第三步:内部路由把包送到边界
校园内部一般不用 BGP 去传每个宿舍网段的细节。OSPF 或 IS-IS 负责让各台设备知道彼此在哪,iBGP 负责把从外面学来的路由(或者一条默认路由)带进来。
对于只需要上网的学生网,核心设备上可能就装着一两条默认路由,意思是“不认识的地址都往出口扔”。数据中心、科研网或者多出口的业务,才需要更细的路由。
第四步:防火墙和 NAT 换掉源地址
宿舍终端用的通常是私网地址,比如 10.x.x.x。这种地址在公网上不能用,所以防火墙或出口路由器会把源地址换成学校的公网地址,同时在 NAT 表里记一笔:哪个内网终端的哪个端口,对应哪个公网地址和端口。
这一步决定了回包要找哪个公网前缀。从外面看,成千上万台宿舍电脑可能只变成了几个公网地址;回包进来时,学校再查 NAT 表,把它还给对应的终端。
三、边界路由器:交给谁?
包到了边界,路由器要查目标 IP 有哪些路可走。候选可能来自教育网、电信、联通,也可能是一条静态默认路由,或者某个业务专用的 VRF。
3.1 BGP 怎么在几条路里挑一条
RFC 4271 规定了 BGP 的选路顺序。各家厂商还会加一些自己的规则,比如思科的 Weight,最后还会比 Router ID、邻居地址来打破平局。下面这张图只留了大家都有的主干:
对校园网出口来说,最常用的是第一条 Local_Pref(本地优先级)。比如教育网是主线、某家商业运营商是备线,就给教育网学来的路由设更高的 Local_Pref,出站流量自然先走教育网。
另一个常见手段 AS_PATH Prepending(在路径里重复写自己的编号),作用方向正好相反:它影响的是别人怎么选择进入我这边的路,管不了我自己的包往哪出。
3.2 接了精品国际线路,包也不一定走它
看到学校接了电信 CN2、联通 A 网这类精品国际骨干,很容易这么想:接口是通的,BGP 邻居也建好了,去国外的流量当然走这条。
实际上一个包要真走上这条线,得连过好几关:
- 边界路由器从这个邻居那里学到了目标前缀吗?
- 这条路由有没有被过滤、RPKI 或数量上限挡在外面?
- 它的 Local_Pref 比其他出口高吗?
- 这个业务所在的 VRF、VLAN 和策略路由允许用它吗?
- 运营商允许这条线承载这类目的地、这类客户的流量吗?
- 对方回来的流量,有没有一条合适的回程路径?
光有设备视角还不够,还得考虑生意上的关系:谁花钱买 Transit(上游转发服务),谁只是 Peering(互相交换各自的流量,不收钱也不替对方转发别人的),哪些前缀能往外传,哪些路由带了 No-Export 或运营商自定义的 Community 标记。BGP 的过滤器、Local_Pref、Community 和发布范围,说到底就是把这些商业约定写成了配置。
四、回头看那条公网路由
材料里的核心前缀是:
219.216.128.0/19
4.1 /19 是 8192 个地址
/19 的意思是前 19 位固定,剩下 32 - 19 = 13 位可以变,一共 2^13 = 8192 个地址,从 219.216.128.0 到 219.216.159.255。
这不是说学校有 8192 台设备,只是说这块地址在公网上是作为一个整体发布的。实际使用时,它可能被切成更小的块,分给不同学校、机房或出口。
4.2 这块地址的“发源地”是 AS4538
路由表里每条记录都带着 [AS4538],AS_PATH 也都以 4538 结尾。也就是说,在这份快照里,公网认为这段地址的源头是 AS4538,也就是中国教育和科研计算机网(CERNET)。
能说明的也就到这。它说明这段地址是从教育网发布出去的,但不能证明东软的每个宿舍区、每个出口都直接用着这段地址。中间可能还有 NAT、下级自治系统、城域网汇聚,或者教育网内部的其他分配关系。
4.3 源头把自己的编号写了两遍
样本里经常能看到:
... 4134 4538 4538
... 4837 4538 4538
4538 连着出现两次,一般是源头故意多写了一次自己的编号,让路径看起来更长。别的网络比较路径长短时,就会觉得这条路“远一点”。这招叫 AS_PATH Prepending,常用来区分主备线路,或者把进来的流量往某个方向引。
把样本里的路径从右往左拼起来,大致能画出教育网这段地址向外传播的方向:
注意,这张图画的是路由信息怎么一层层传出去的,不是每个包都固定走的物理线路。Looking Glass 一般从观察点往源头写 AS_PATH,所以读的时候要从右往左倒着看。
五、出了校门:上游接着转发
假设边界路由器最终选了电信,包会先进 AS4134,再经 AS23764 或 AS4809 往目标网络走。如果选了联通,样本里能看到两条路:AS4837 → AS2497 去日本,AS4837 → AS9929 → AS10099 去欧洲。
样本中的几条完整路径:
138195 4809 4134 4538 4538
3214   4809 4134 4538 4538
63800 63798 2907 2497 4837 4538 4538
48266 10099 9929 4837 4538 4538
日本的观察点几乎都能看到 ...2497 4837 4538 4538,说明从这些位置看,联通和日本 IIJ 之间的互联很稳定。欧洲的观察点则经常出现 ...10099 9929 4837...,路径从联通国际接到了欧洲的交换中心。
不过 AS_PATH 短不等于延迟低。AS_PATH 只数经过了几家运营商,不管每家内部绕了多远。真实体验还要看海底光缆怎么走、跨境那段堵不堵、对方入口和回程怎么选、当时的业务策略是什么。BGP 只负责让网络在路由层面说清楚“从我这能到那个地址”。
六、回包:对方怎么找回来
换个方向看。服务器收到请求,看到的源地址是学校 NAT 之后的公网地址。它把回包交给自己的网关,远端网络再根据目的地址去查回程路由。
回包的目的地址在 219.216.128.0/19 里,远端网络就看自己从哪些邻居学到了这个前缀。可能的选择有:
远端网络 → AS2497 → AS4837 → AS4538
远端网络 → AS4809 → AS4134 → AS4538
远端网络 → AS23764 → AS4134 → AS4538
选哪条,由远端网络自己的 Local_Pref、客户关系、Peering 关系、AS_PATH 和 MED 决定,校园网的边界路由器管不着。
所以去程和回程走的经常不是同一条路。学校可能把请求送上了一条很好的精品国际线,远端的回包却从另一家 Transit 进来;也可能去程走联通、回程走电信。只要两边路由都通、NAT 状态还在,这种去回不一致(非对称路由)完全正常。
“我明明接了精品线路,为什么体验还是绕”,很大一部分原因就在这:你只能决定自己怎么出去,对方决定怎么回来,两边的生意关系和路由策略不会自动对上。
七、几个案例,放回数据包路径里看
案例一:借别人的 Peering 搭顺风车
论坛里有人提到,某些网络只买了国际线路和 Lumen 的服务,却借着 Lumen 和中国移动国际(CMI)之间的对等互联,把回国的路也“顺”了过去。这里没有什么神秘加速器,关键在商业关系和路由发布范围:Peering 一般只承载双方约定好的前缀和流量,不等于替全世界免费转发。
一旦互联双方发现有人把不该转发的路由或流量带了进来,就可能收紧边界:按源 ASN 过滤、改 Community、调 Local_Pref、上 QoS 限速。对校园网也是一样,一条路今天看着漂亮,不代表明天还对所有业务开放。
案例二:在 HKIX 直接互联
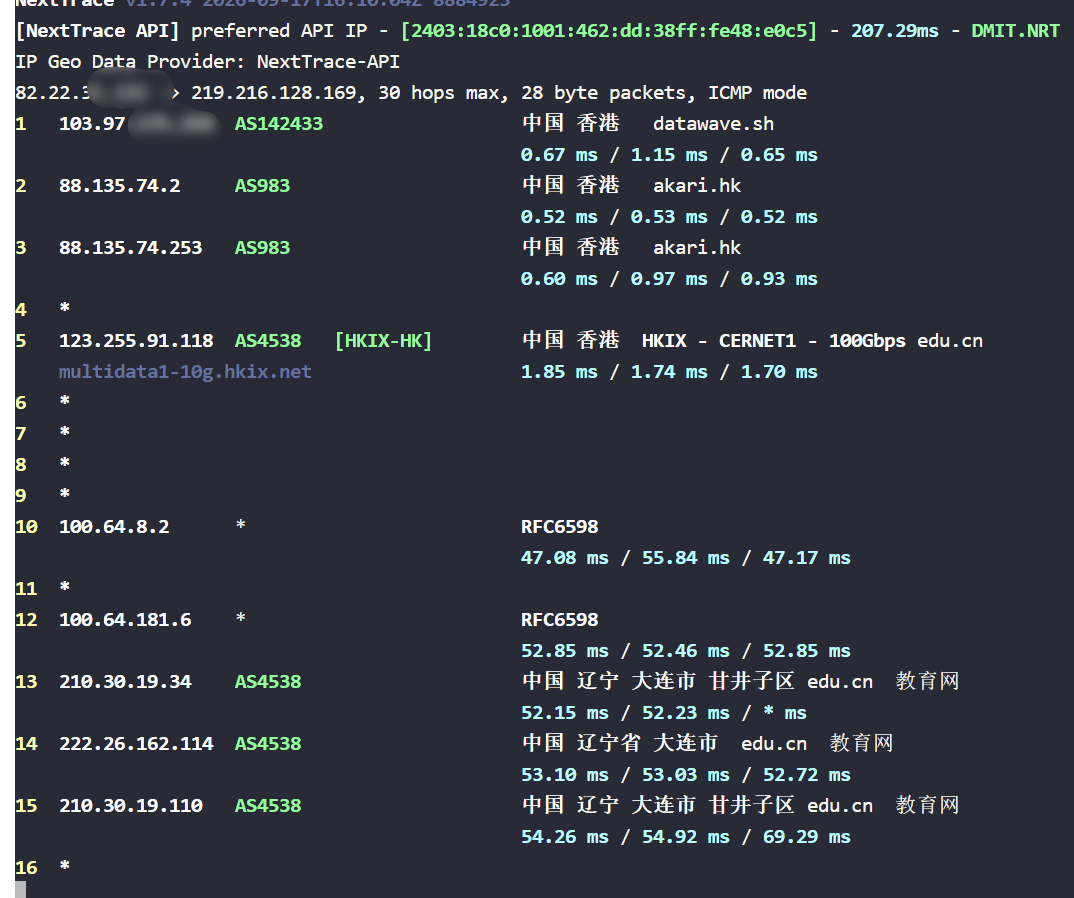
如果一台服务器接入了 HKIX(香港互联网交换中心),教育网恰好也在 HKIX,双方就能在交换中心直接建 BGP 会话。请求可能因此绕开一些昂贵的 Transit,回程也可能多一条更短的选择。
但 IXP 只提供一个互联的场地和二层交换环境。要不要建 BGP 会话、发布哪些前缀、允不允许替第三方转发,还是各家自己的策略说了算。HKIX 官方也明确说自己是二层、免结算的交换中心,不是 Transit 提供商。
下图展示了通过HKIX回源
案例三:国内网站正常,“学术研究”那条路却卡
这里用“老友粉价格学术网络”指代一个代理服务,名字是我随手起的。它本质上是一个按客户端规则分流的中转网络:用户能看到的是几个入口和落地节点,背后跑在云服务器、转发机或者第三方边缘网络上。
程同学遇到的情况就好解释了:国内网站没什么感觉,一到“学术研究”要用的那条小网络,速度马上掉下来。客户端很可能把国内域名设成了 DIRECT,直接走校园网;把国外网站、学术站点或者规则列表里的域名送进中转节点。前一类流量根本没进这套网络,后一类则多绕了一段“校园网 → 中转入口 → 中转落地 → 目标网站”。
“学术研究出口”只是用户对分流结果的叫法,学校并没有配一条叫这个名字的专用出口。卡的原因可能有好几种:节点超售,落地节点到 AWS 的上游绕路,CDN 节点回源那一段慢,或者中转协议本身多了一层封装和转发。
至于“偷别人 CDN 反代”这种说法,准确点讲是“疑似借用第三方 CDN 或反代资源”。从校园网这一侧只能看到一个 CDN 的 IP,判断不了它有没有得到授权;能确定的只是边缘节点和源站之间还有一段我们看不见的路。
八、Community、RPKI 和商业关系
8.1 Community:贴在路由上的便签
样本里出现过:
BGP.community: (10099,9929) (48266,61024)
BGP.large_community: [AS35280: Prefixes originally received from ASN8966]
Community 不影响数据包本身,它是贴在路由上的标签,路由策略可以根据它判断这条路由从哪来、属于哪个地区、是客户的还是 Peer 的,或者希望别人对它做什么。每家运营商的编码规则都不一样,不能拿一张通用对照表去套。
常见做法是:从付费 Transit 学来的路由打一个标签,从 Peer 学来的打另一个;往外发布时,看标签决定哪些能传、哪些不能。这样既防止路由泄露,也把“谁付钱、谁免费”的约定落到了配置上。
8.2 RPKI 只验源头,不验全程
RFC 6811 定义的 RPKI 源验证(Origin Validation),检查的是“这个前缀是不是由有权发布它的 AS 发出来的”,并不检查 AS_PATH 上每一跳靠不靠谱。
做法是地址的主人先在 RPKI 里登记一份 ROA,写明“这段地址只允许某某 AS 发布,最长到多少位”。路由器收到路由时拿它比对:
我在 2026-11-05 查了 RIPEstat:219.216.128.0/19 仍在 AS4538 的已观测发布列表里;查询 AS4538 + 219.216.128.0/19 的 RPKI 状态,结果是 unknown,没有匹配的 ROA。这只说明查询时没人给它登记 ROA,不能推出路由被劫持了。
九、把整条路收拢一下
从一个数据包出发走完这一圈,比起问“哪条线快”,下面这些问题更值得问:
| 位置 | 该问的问题 |
|---|---|
| 终端和默认网关 | 这个业务是直连、分流,还是进了额外的中转网络? |
| 校园核心和边界 | 内部路由怎么把包送到出口?边界的最优路径是怎么选出来的? |
| 精品国际线路 | 它学到目标前缀了吗?Local_Pref 和 VRF 让它成为实际路径了吗? |
| 公网前缀 | 219.216.128.0/19 是谁发布的?AS_PATH 里有没有 Prepending? |
| 远端回程 | 对方选哪条路回来?和去程是不是同一条? |
| Community 和 RPKI | 这条路由来自什么商业关系?源头有没有 ROA 授权? |
BGP 让各个网络在路由层面声明“我能到哪”,各家的策略决定“我愿意替谁转发”,最后由数据平面把这些决定变成一跳一跳的转发。而到了程同学那里,这一切只会被总结成一句话:校园网又卡了。
参考资料
- RFC 4271:BGP-4:BGP UPDATE、AS_PATH、Local Preference、MED 和决策流程。
- RFC 1997:BGP Communities 与 RFC 8092:BGP Large Communities:Community 和 Large Community 的编码与传播规则。
- RFC 6811:BGP Prefix Origin Validation:RPKI 源验证中 Valid、Invalid、NotFound 的定义。
- APNIC Whois:AS4538:AS4538 的登记信息和 CERNET 描述。
- HKIX Route Server / MLPA Peering 与 HKIX Main Policies:HKIX 的二层交换、Route Server 和非 Transit 定位。
- RIPEstat announced-prefixes:查询 AS4538 当前被 RIS 观察到的前缀。
- RIPEstat RPKI validation:查询特定前缀与源 AS 的 RPKI 状态。
注:本文依据所附 Looking Glass/BIRD 路由样本、公开 RFC 和注册机构资料、论坛案例整理。东软校园网内部设备、实际带宽和实时策略相关的部分,需要校内运维数据或实测才能确认。